KOTA CIREBON — Perkembangan kecerdasan buatan atau artificial intelligence (AI) membawa perubahan besar dalam berbagai bidang, termasuk teknologi informasi dan keamanan siber. AI membantu pengolahan data, otomatisasi pekerjaan, dan peningkatan efisiensi layanan digital. Namun, teknologi yang sama juga dapat disalahgunakan untuk mendukung serangan siber yang lebih cepat, terarah, dan meyakinkan, mulai dari penipuan digital hingga pencurian data dan gangguan sistem.
Townsend (2026a) membahas potensi AI dalam mempercepat pengumpulan informasi, mengidentifikasi kelemahan sistem, dan membantu pengembangan perangkat lunak berbahaya. Potensi tersebut menunjukkan bahwa perkembangan AI perlu diimbangi dengan pemahaman terhadap berbagai bentuk ancaman siber serta langkah perlindungan yang sesuai.
Perkembangan Ancaman Siber di Era AI
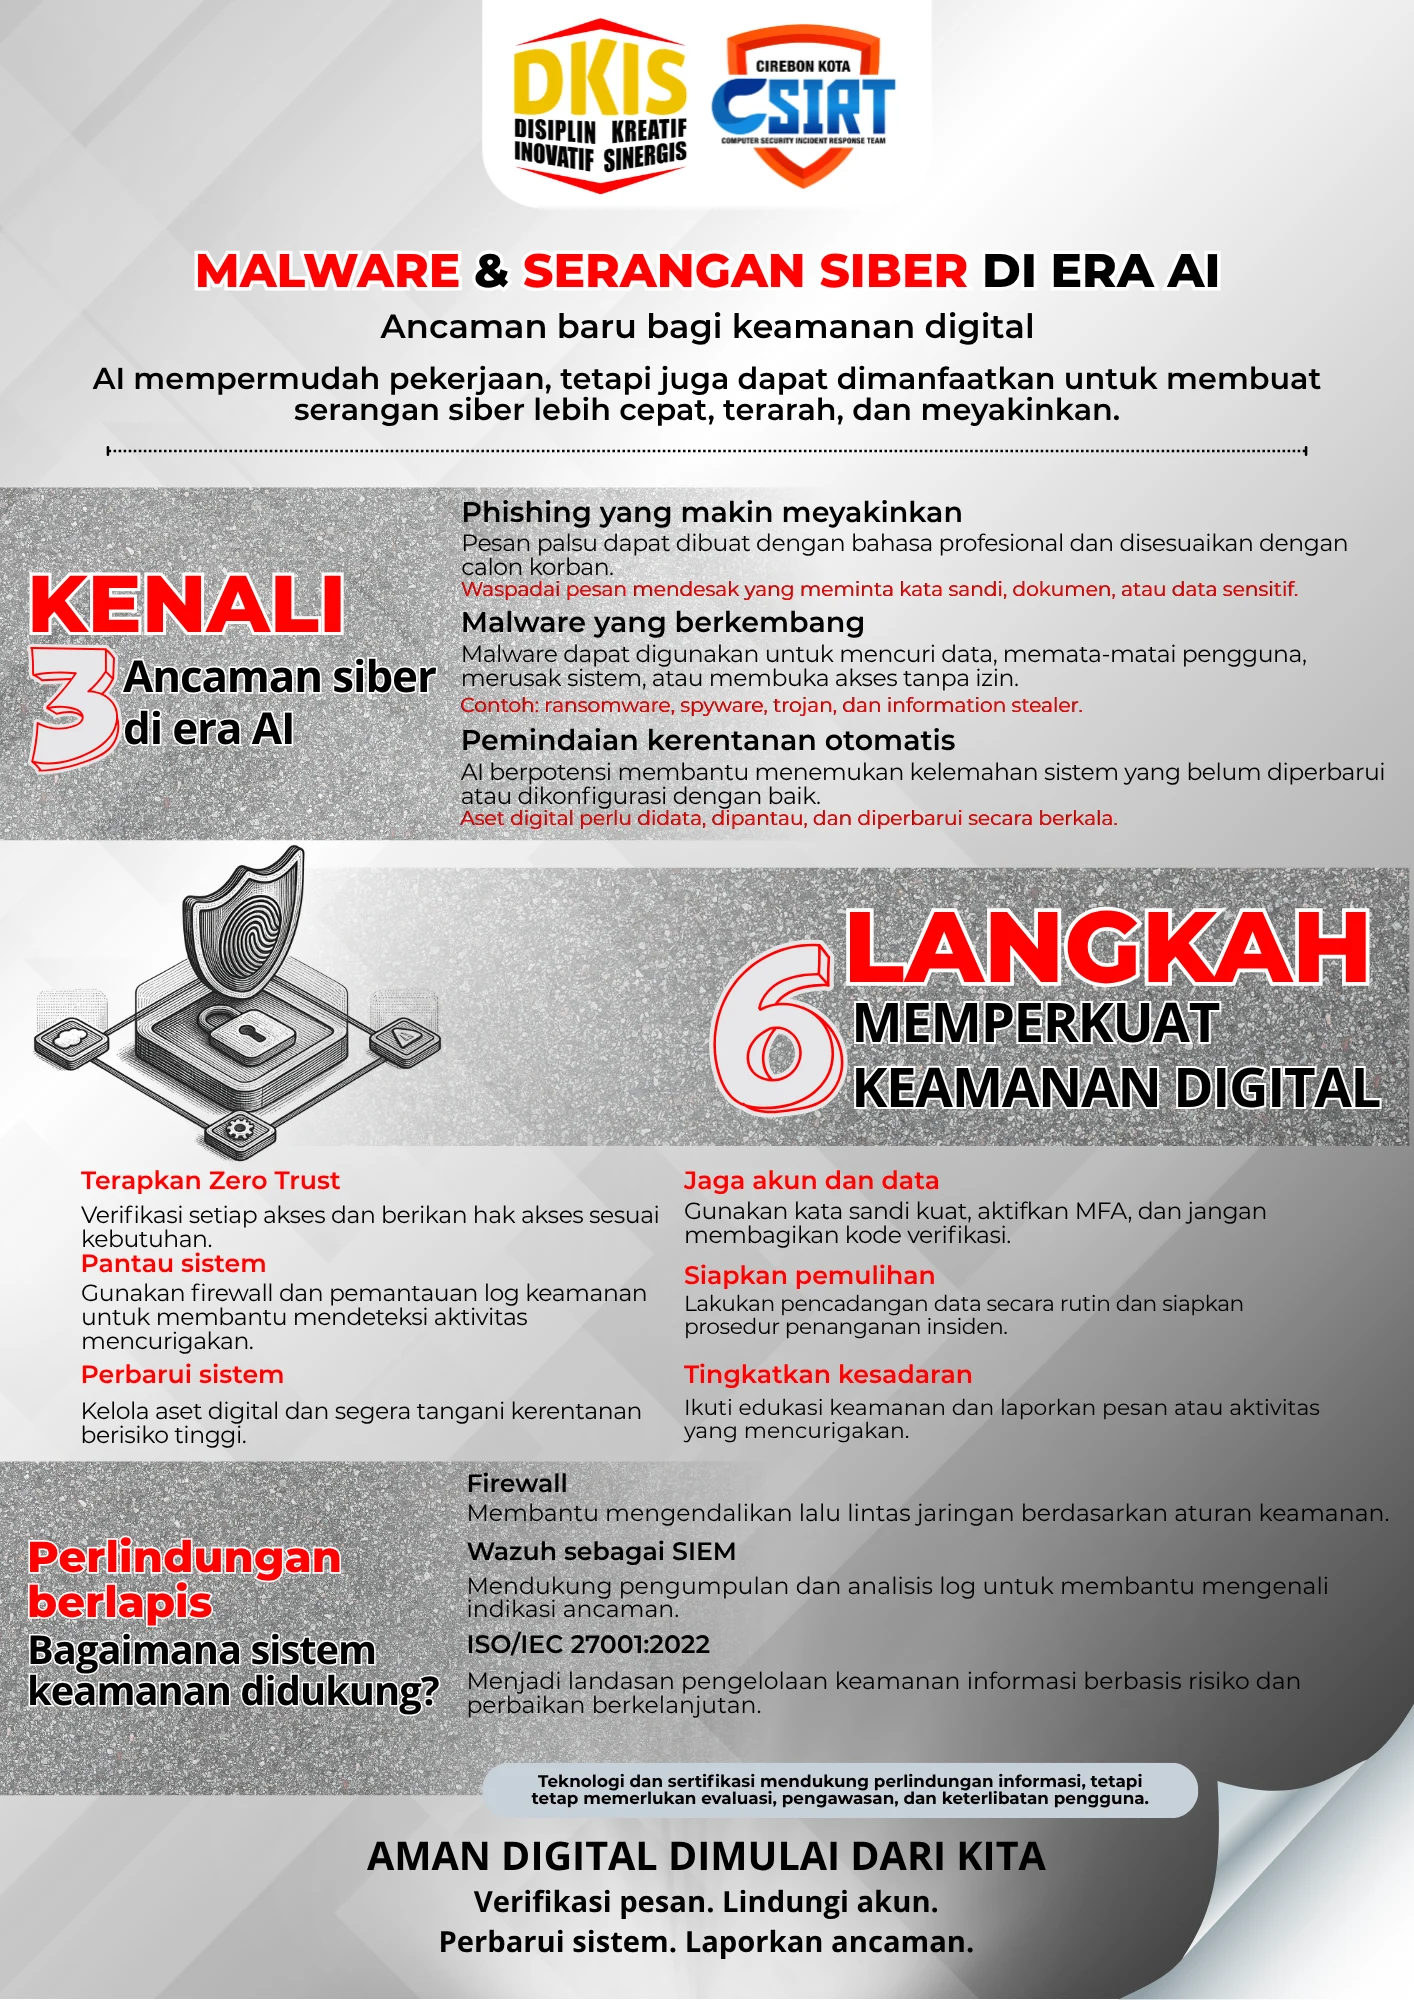
1. Phishing dan Rekayasa Sosial yang Semakin Meyakinkan
Phishing merupakan upaya menipu seseorang agar memberikan informasi sensitif, membuka tautan berbahaya, atau melakukan tindakan yang menguntungkan pelaku. Dengan bantuan AI, pelaku dapat membuat pesan yang rapi, meyakinkan, dan menyerupai komunikasi resmi sehingga semakin sulit dikenali.
Ancaman ini berkaitan dengan social engineering atau rekayasa sosial, yaitu upaya memanipulasi seseorang agar mengungkapkan informasi atau melakukan tindakan tertentu. Townsend (2026b) membahas potensi AI dalam membuat komunikasi palsu lebih personal dan meyakinkan.
Di lingkungan pemerintahan, penipuan dapat berupa pesan yang mengatasnamakan pimpinan, permintaan dokumen internal, atau pemberitahuan palsu mengenai pembaruan akun. Karena itu, permintaan yang mendesak atau melibatkan informasi sensitif perlu diverifikasi melalui saluran komunikasi resmi.
2. Malware yang Semakin Berkembang
Malware adalah perangkat lunak berbahaya yang dirancang untuk mencuri informasi, memata-matai pengguna, merusak data, atau membuka akses tanpa izin. Jenisnya antara lain trojan yang menyamar sebagai program aman, spyware untuk memata-matai aktivitas pengguna, ransomware yang mengunci atau mengenkripsi data, dan information stealer yang mencuri informasi akun.
AI berpotensi membantu pelaku mempercepat pembuatan dan pengembangan malware. Namun, tidak semua malware menggunakan AI atau mampu mengubah dirinya secara otomatis. Risiko yang perlu diwaspadai adalah kemampuan AI untuk mempercepat proses serangan tertentu sehingga upaya pencegahan dan deteksi perlu terus ditingkatkan.
3. Pemindaian Kerentanan dan Otomatisasi Serangan
Kerentanan adalah kelemahan pada aplikasi, perangkat, atau sistem yang dapat dimanfaatkan untuk melakukan serangan atau memperoleh akses tanpa izin. Sebagai contoh, aplikasi yang tidak diperbarui mungkin masih memiliki celah keamanan yang dapat digunakan pelaku.
AI berpotensi mempercepat pencarian kelemahan tersebut dan membantu pelaku mengenali sistem yang rentan. Oleh karena itu, pengelola sistem perlu mendata aset digital, melakukan pembaruan keamanan, serta memperbaiki kelemahan berdasarkan tingkat risikonya.
Tantangan Keamanan Siber bagi Instansi Pemerintah
Pencurian akun menjadi salah satu risiko penting karena pelaku dapat mengakses informasi internal menggunakan identitas pengguna yang sah. Untuk mengurangi risiko tersebut, instansi perlu membatasi hak akses sesuai tugas, memantau aktivitas akun, dan menerapkan autentikasi multifaktor, yaitu verifikasi identitas menggunakan lebih dari satu metode, misalnya kata sandi dan kode verifikasi.
Selain pengamanan akun, instansi membutuhkan teknologi untuk melindungi jaringan dan memantau aktivitas sistem. Firewall membantu mengendalikan lalu lintas jaringan berdasarkan aturan keamanan, sedangkan Security Information and Event Management (SIEM) mengumpulkan dan menganalisis catatan aktivitas sistem untuk membantu mendeteksi indikasi ancaman.
Kedua teknologi tersebut saling melengkapi, tetapi tidak otomatis mencegah seluruh serangan. Efektivitasnya bergantung pada pengaturan sistem, pemantauan rutin, dan tindak lanjut petugas terhadap aktivitas mencurigakan.
Strategi Mitigasi dari Perspektif DKIS
Sebagai bagian dari upaya meningkatkan keamanan ruang digital, DKIS dapat memberikan rekomendasi kepada instansi pemerintah dan pengguna layanan digital mengenai langkah pencegahan serangan siber. Langkah ini mencakup penguatan sistem, pengelolaan risiko, serta peningkatan kesadaran pengguna.
Menerapkan Prinsip Zero Trust
Prinsip Zero Trust menekankan bahwa setiap permintaan akses perlu diverifikasi dan tidak langsung dipercaya, meskipun berasal dari jaringan internal. Penerapannya dapat dilakukan melalui autentikasi yang kuat, pembatasan hak akses sesuai kebutuhan pekerjaan, dan evaluasi akses secara berkala.
Mengoptimalkan Pemantauan Keamanan Jaringan dan Sistem
Instansi dapat memanfaatkan firewall untuk mengendalikan lalu lintas jaringan serta SIEM untuk mengumpulkan dan menganalisis aktivitas sistem. Salah satu perangkat lunak yang dapat digunakan adalah Wazuh. Melalui pemantauan tersebut, petugas dapat mengenali aktivitas tidak biasa, seperti percobaan masuk ke akun secara berulang atau perubahan konfigurasi yang mencurigakan, untuk kemudian diperiksa lebih lanjut.
Memperkuat Pengelolaan Kerentanan
Instansi perlu mendata aset digital, memasang pembaruan keamanan, menonaktifkan layanan yang tidak diperlukan, dan memprioritaskan perbaikan berdasarkan tingkat risiko. Langkah ini membantu mengurangi celah yang dapat dimanfaatkan pelaku untuk menyerang sistem.
Meningkatkan Kebiasaan Keamanan Pegawai
Pegawai perlu menggunakan kata sandi yang kuat dan berbeda untuk setiap layanan, mengaktifkan autentikasi multifaktor, serta tidak membagikan kata sandi maupun kode verifikasi. Tautan, lampiran, dan pesan yang mencurigakan perlu diperiksa sebelum ditindaklanjuti. Permintaan informasi sensitif juga harus diverifikasi melalui saluran resmi dan indikasi serangan segera dilaporkan.
Menyiapkan Pencadangan dan Penanganan Insiden
Pencadangan data perlu dilakukan secara berkala dan diuji untuk memastikan data dapat dipulihkan ketika terjadi gangguan atau serangan. Instansi juga perlu memiliki prosedur penanganan insiden yang mencakup pelaporan, pembatasan dampak, pengamanan bukti, pemulihan layanan, dan evaluasi setelah kejadian.
Memperkuat Edukasi dan Koordinasi
DKIS mendorong peningkatan kesadaran keamanan digital melalui sosialisasi, simulasi pengenalan phishing, dan penyebaran informasi mengenai ancaman terkini. Koordinasi dengan pihak terkait juga diperlukan agar indikasi serangan dapat dilaporkan dan ditangani sesuai prosedur.
Penerapan Standar Keamanan Informasi melalui ISO/IEC 27001:2022
Keamanan informasi tidak cukup mengandalkan teknologi, tetapi juga memerlukan kebijakan, prosedur, dan pengendalian yang terstruktur. ISO/IEC 27001:2022 merupakan standar internasional yang menetapkan persyaratan Sistem Manajemen Keamanan Informasi (SMKI) untuk mengelola risiko dan meningkatkan perlindungan informasi secara berkelanjutan (International Organization for Standardization & International Electrotechnical Commission, 2022).
DKIS Kota Cirebon telah memiliki sertifikasi ISO/IEC 27001:2022 sebagai bagian dari upaya pengelolaan keamanan informasi. Sertifikasi ini bukan jaminan bahwa organisasi terbebas dari serangan siber. Evaluasi risiko, pembaruan sistem, dan peningkatan kesadaran pegawai tetap diperlukan agar pengamanan dapat mengikuti perkembangan ancaman.
Memperkuat Perlindungan Data dan Layanan Publik
Perkembangan AI membawa peluang untuk meningkatkan efisiensi layanan digital, tetapi juga dapat dimanfaatkan untuk memperkuat serangan melalui phishing, malware, pencurian akun, dan eksploitasi kerentanan. Karena itu, perlindungan layanan publik membutuhkan teknologi yang memadai, tata kelola keamanan informasi yang baik, dan perilaku pengguna yang bertanggung jawab.
DKIS Kota Cirebon memiliki peran dalam mendukung keamanan ruang digital, baik melalui pengelolaan keamanan informasi maupun edukasi kepada pengguna. Rekomendasi penguatan sistem, pemantauan keamanan, pencadangan data, dan peningkatan kesadaran digital dapat menjadi bagian dari upaya pencegahan serangan siber.
Aparatur dan masyarakat juga dapat berperan dengan menjaga keamanan akun, memverifikasi pesan mencurigakan, dan melaporkan indikasi serangan melalui saluran yang berlaku. Dengan kewaspadaan dan kerja sama, risiko serangan siber dapat dikurangi sehingga keamanan data dan keberlangsungan layanan publik digital lebih terjaga.
Referensi:
International Organization for Standardization & International Electrotechnical Commission. (2022). Information security, cybersecurity and privacy protection—Information security management systems—Requirements (ISO/IEC 27001:2022). https://www.iso.org/standard/27001
Townsend, K. (2025, January 23). Cyber insights 2025: Malware directions. SecurityWeek. https://www.securityweek.com/cyber-insights-2025-malware-directions/
Townsend, K. (2026a, February 2). Cyber insights 2026: Malware and cyberattacks in the age of AI. SecurityWeek. https://www.securityweek.com/cyber-insights-2026-malware-and-cyberattacks-in-the-age-of-ai/
Townsend, K. (2026b, January 16). Cyber insights 2026: Social engineering. SecurityWeek. https://www.securityweek.com/cyber-insights-2026-social-engineering/
Olah Data dan Olah Grafis:
1. Nayla Deffonda Sindoro
2. Alodia Fayi Indrastoto
3. Sabrina Tanaya
(Mahasiswa Magang Institut Prima Bangsa Cirebon)
Pembimbing: Aris Saefullah
Penyunting: Elsi Yuliyanti
Program Pembimbingan Magang dan PKL
Dinas Komunikasi, Informatika dan Statistik Kota Cirebon
Jalan Dr. Sudarsono No. 40, Kota Cirebon, 45134
https://dkis.cirebonkota.go.id
Instagram: @dkiskotacirebon @pemdakotacrb @ppidlapor.cirebonkota