KOTA CIREBON — Pernah menemukan kotak “Saya bukan robot” ketika membuka sebuah website? Fitur tersebut dikenal sebagai CAPTCHA dan sering digunakan untuk membedakan pengguna manusia dari program otomatis atau bot. Namun, apakah CAPTCHA berarti sebuah website sudah sepenuhnya aman? Jawabannya, belum tentu.
Di balik tampilan sederhana seperti memilih gambar, mengetik karakter, atau mencentang sebuah kotak, terdapat upaya untuk memastikan bahwa aktivitas pada sebuah layanan digital dilakukan oleh pengguna yang sebenarnya. CAPTCHA memang dapat membantu mengurangi aktivitas otomatis yang mencurigakan, tetapi CAPTCHA bukanlah satu-satunya perlindungan yang mampu menghentikan seluruh serangan siber.
Apa Itu CAPTCHA?
CAPTCHA merupakan singkatan dari Completely Automated Public Turing test to tell Computers and Humans Apart. Secara sederhana, CAPTCHA digunakan untuk membantu website membedakan manusia dari program otomatis atau bot.
Kita mungkin mengenalnya dalam bentuk pertanyaan sederhana, seperti memilih gambar tertentu, memasukkan kode, atau mencentang kotak verifikasi. Tujuannya adalah mencegah bot melakukan aktivitas secara otomatis dalam jumlah besar. Misalnya, membuat akun palsu, mengirim spam, mencoba login berulang kali, atau menyalahgunakan formulir pada sebuah website.
Namun, perkembangan teknologi juga membuat bot semakin canggih. Open Worldwide Application Security Project (OWASP), organisasi yang menyediakan panduan dan sumber daya keamanan aplikasi, mencatat CAPTCHA Defeat sebagai salah satu bentuk automated threat, yaitu upaya menggunakan program otomatis untuk menyelesaikan atau melewati mekanisme CAPTCHA. Metodenya dapat memanfaatkan teknologi pengenalan gambar, kumpulan jawaban yang sudah tersedia, program pembaca otomatis, hingga bantuan manusia (human farms) (OWASP Foundation, 2025).
Artinya, CAPTCHA dapat membantu, tetapi tidak seharusnya dianggap sebagai jaminan keamanan mutlak.
Mengapa CAPTCHA Bisa Dilewati?
Salah satu alasan utamanya adalah karena CAPTCHA pada dasarnya hanya menangani satu bagian dari masalah, yaitu membedakan aktivitas manusia dari aktivitas yang dilakukan secara otomatis.
Jika mekanisme CAPTCHA berhasil dianalisis atau dilewati, bot masih dapat mencoba melakukan tindakan lain terhadap website. Misalnya, mencoba login berulang kali, membuat akun dalam jumlah besar, mengambil data secara otomatis, atau memanfaatkan fungsi website yang memiliki kelemahan.
OWASP mengelompokkan berbagai bentuk penyalahgunaan otomatis pada aplikasi web, termasuk credential stuffing, credential cracking, pembuatan akun palsu, scraping, vulnerability scanning, dan denial of service (OWASP Foundation, 2026).
Karena itu, mengandalkan CAPTCHA saja tidak cukup. Website membutuhkan beberapa lapisan perlindungan yang bekerja bersama.
Bot Tidak Selalu Berarti “Hacker”
Hal lain yang perlu dipahami adalah tidak semua bot bersifat jahat.
Bot dapat digunakan untuk tujuan yang sah, seperti mesin pencari yang mengindeks halaman website, sistem pemantauan layanan, atau otomatisasi tertentu yang memang diizinkan oleh pemilik sistem.
Masalah muncul ketika bot digunakan untuk aktivitas yang merugikan. Berdasarkan laporan Cloudflare, sekitar 31,2 persen trafik aplikasi yang mereka proses pada 2024 merupakan trafik bot. Trafik bot tersebut tidak semuanya berbahaya, tetapi menunjukkan bahwa aktivitas otomatis merupakan bagian besar dari lalu lintas aplikasi web saat ini (Cloudflare, 2024).
Hal ini membuat sistem keamanan perlu membedakan antara bot yang bermanfaat dan bot yang melakukan penyalahgunaan.
Ancaman Apa yang Dapat Dilakukan Bot?
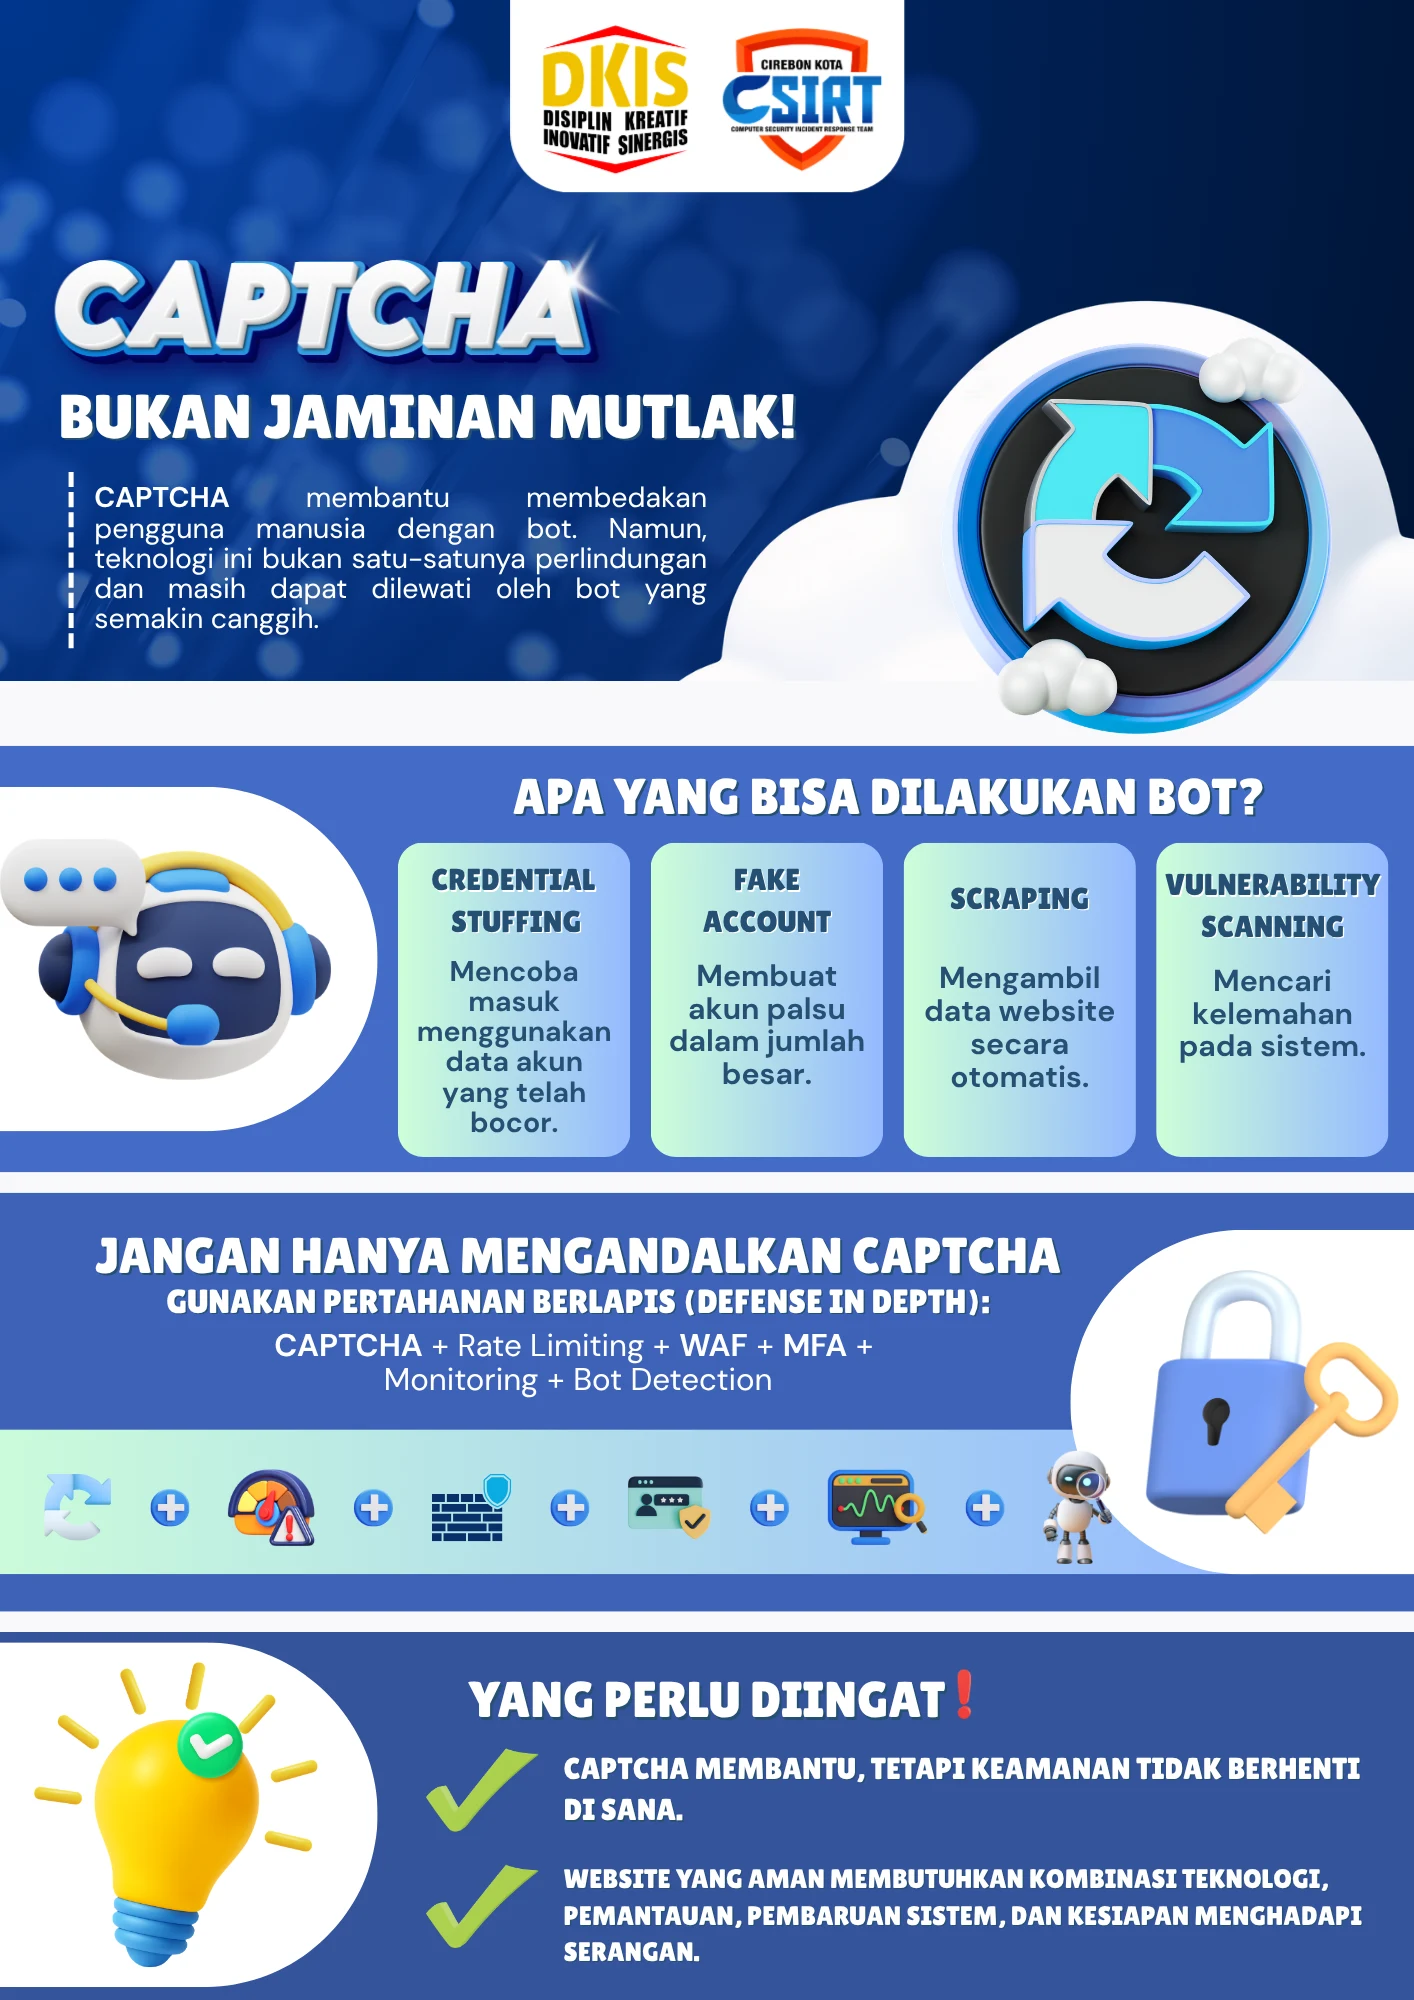
Bot berbahaya dapat digunakan untuk berbagai aktivitas.
Pertama, credential stuffing. Pelaku menggunakan kombinasi nama pengguna dan kata sandi yang sebelumnya telah bocor untuk mencoba masuk ke banyak akun.
Kedua, pembuatan akun palsu. Bot dapat membuat akun dalam jumlah besar untuk mengirim spam, melakukan penipuan, atau menyalahgunakan layanan.
Ketiga, scraping. Bot mengambil informasi dari website secara otomatis dalam jumlah besar.
Keempat, vulnerability scanning. Bot dapat memindai website secara otomatis untuk mencari sistem, layanan, atau perangkat lunak yang memiliki kelemahan keamanan.
Kelima, denial of service. Bot mengirimkan permintaan dalam jumlah besar secara bersamaan sehingga website atau layanan menjadi lambat, sulit diakses, atau bahkan tidak dapat digunakan.
Ancaman tersebut menunjukkan bahwa persoalan sebenarnya bukan hanya “apakah CAPTCHA bisa dilewati?”, tetapi bagaimana sebuah organisasi membangun pertahanan yang mampu menghadapi berbagai bentuk otomatisasi berbahaya.
CAPTCHA Harus Menjadi Bagian dari Pertahanan Berlapis
Keamanan website sebaiknya dibangun menggunakan pendekatan defense in depth, yaitu menggunakan beberapa lapisan perlindungan untuk mengurangi risiko serangan.
CAPTCHA dapat menjadi salah satu lapisan, tetapi dapat dilengkapi dengan rate limiting, Web Application Firewall (WAF), pemantauan aktivitas, autentikasi multifaktor, pengelolaan hak akses, dan mekanisme deteksi bot.
Sebagai contoh, rate limiting dapat membatasi jumlah permintaan yang boleh dilakukan dari sumber tertentu dalam jangka waktu tertentu. Dengan cara ini, sistem dapat mengurangi risiko percobaan login atau permintaan otomatis dalam jumlah berlebihan.
Teknologi modern juga mulai menggunakan metode verifikasi yang tidak selalu mengharuskan pengguna menyelesaikan puzzle. Cloudflare menjelaskan bahwa sistem seperti Turnstile dapat menganalisis berbagai informasi dari browser dan perangkat untuk membantu membedakan pengguna manusia dari bot (Cloudflare, 2026).
Namun, teknologi tersebut tetap perlu diterapkan dengan benar. Sistem website tetap harus melakukan pemeriksaan di server untuk memastikan bahwa hasil verifikasi benar-benar valid dan tidak dapat dimanipulasi dari sisi pengguna.
Apa yang Perlu Dilakukan Pengelola Website?
Bagi instansi atau organisasi yang mengelola layanan digital, beberapa langkah dapat dilakukan:
Jangan mengandalkan CAPTCHA sebagai satu-satunya perlindungan.
Terapkan rate limiting pada halaman login, formulir, dan API untuk membatasi permintaan yang masuk secara berlebihan.
Gunakan WAF dan sistem deteksi bot sesuai kebutuhan.
Aktifkan MFA untuk akun administrator dan akun penting.
Pantau catatan aktivitas (log) dan pola trafik untuk menemukan aktivitas tidak normal.
Perbarui aplikasi dan framework untuk menutup kelemahan keamanan yang telah diketahui.
Lakukan pengujian keamanan secara berkala terhadap aplikasi dan infrastruktur.
Siapkan prosedur respons insiden agar tim mengetahui apa yang harus dilakukan ketika terjadi serangan.
Sementara itu, bagi pengguna, jangan menganggap adanya CAPTCHA berarti seluruh website otomatis aman. Tetap perhatikan alamat website, gunakan kata sandi yang kuat dan berbeda, aktifkan MFA jika tersedia, serta jangan memasukkan informasi sensitif pada halaman yang mencurigakan.
CAPTCHA Membantu, tetapi Keamanan Tidak Berhenti di Sana
CAPTCHA merupakan salah satu teknologi yang berguna untuk mengurangi penyalahgunaan otomatis pada website. Namun, perkembangan bot dan teknik serangan menunjukkan bahwa tidak ada satu mekanisme yang dapat menjadi solusi untuk seluruh ancaman.
Keamanan yang baik membutuhkan kombinasi teknologi, konfigurasi yang tepat, pemantauan, pembaruan sistem, dan kesiapan manusia dalam merespons insiden.
Jadi, ketika Anda melihat CAPTCHA, jangan berpikir “website ini pasti aman”. Anggap CAPTCHA sebagai salah satu lapisan perlindungan bukan sebagai jaminan keamanan mutlak.
Mari bersama-sama membangun kebiasaan digital yang lebih aman. Bagi pengelola layanan, perkuat sistem dengan pertahanan berlapis. Bagi pengguna, tetap waspada sebelum login, mengisi formulir, atau memberikan data pribadi. Karena keamanan siber bukan hanya tentang satu fitur keamanan, tetapi tentang bagaimana setiap lapisan bekerja bersama untuk melindungi layanan dan penggunanya.
Referensi:
Cloudflare. (2024). Application security report: 2024 update. https://blog.cloudflare.com/application-security-report-2024-update/
Cloudflare. (2024). Cloudflare’s 2024 API security and management report.
https://blog.cloudflare.com/2024-api-security-report/Cloudflare. (2025). Cloudflare Radar 2024 year in review.
https://blog.cloudflare.com/radar-2024-year-in-review/OWASP Foundation. (2025). OWASP automated threat handbook: CAPTCHA defeat.
https://wiki.owasp.org/images/3/33/Automated-threat-handbook.pdfOWASP Foundation. (2026). Bot management and anti-automation cheat sheet.
https://cheatsheetseries.owasp.org/cheatsheets/Bot_Management_and_Anti-Automation_Cheat_Sheet.html
Olah Data dan Olah Grafis: Sabrina Tanaya (Mahasiswa Magang Institut Prima Bangsa Cirebon)
Pembimbing: Nano Romansyah
Penyunting: Elsi Yuliyanti
Program Pembimbingan Magang dan PKL
Dinas Komunikasi, Informatika dan Statistik Kota Cirebon
Jalan Dr. Sudarsono No. 40, Kota Cirebon, 45134
https://dkis.cirebonkota.go.id
Instagram: @dkiskotacirebon @pemdakotacrb @ppidlapor.cirebonkota