KOTA CIREBON — Website yang kita gunakan sehari-hari tidak hanya bergantung pada tampilan yang terlihat di layar. Di baliknya, terdapat berbagai teknologi yang bekerja untuk memproses permintaan pengguna, mengelola data, dan menjalankan fungsi website. Salah satunya adalah PHP, bahasa pemrograman yang banyak digunakan dalam pengembangan web.
Pada Oktober 2026, ditemukan dua kerentanan keamanan kritis pada PHP, yaitu CVE-2026-109618 dan CVE-2026-109619. Kedua kerentanan ini dikenal dengan sebutan PHP2Shell dan berpotensi memungkinkan penyerang menjalankan perintah dari jarak jauh pada server tanpa harus masuk menggunakan akun terlebih dahulu. Informasi ini disampaikan melalui advisori keamanan resmi PHP dan imbauan pengendalian keamanan dari Kementerian Komunikasi dan Digital (Komdigi).
Kerentanan ini perlu diketahui oleh berbagai kalangan, mulai dari masyarakat yang ingin memahami keamanan digital hingga pengelola website dan tenaga teknis yang bertanggung jawab menjaga keamanan server. Pemahaman mengenai PHP2Shell dapat membantu pembaca mengenali risiko keamanan pada teknologi yang digunakan dalam layanan digital.
Mengenal PHP dan Kerentanan PHP2Shell
PHP (PHP: Hypertext Preprocessor) merupakan bahasa pemrograman yang banyak digunakan untuk membangun website dinamis. PHP bekerja di sisi server untuk memproses permintaan pengguna, berinteraksi dengan basis data, dan menjalankan fungsi aplikasi sebelum hasilnya dikirimkan ke browser.
Sebagai contoh, ketika pengguna masuk ke sebuah website, PHP dapat membantu memproses informasi yang dimasukkan dan menentukan halaman yang perlu ditampilkan. Karena bekerja di sisi server, keamanan PHP menjadi salah satu aspek penting dalam menjaga keamanan layanan website.
Sementara itu, PHP2Shell merupakan sebutan untuk dua kerentanan keamanan pada PHP yang diidentifikasi dengan kode CVE-2026-109618 dan CVE-2026-109619. CVE (Common Vulnerabilities and Exposures) adalah sistem penamaan untuk mengidentifikasi kerentanan keamanan.
Kedua kerentanan tersebut berkaitan dengan pengelolaan memori dan kondisi internal PHP saat memproses permintaan. Dalam kondisi tertentu, masalah ini dapat menyebabkan remote code execution (RCE), yaitu kondisi ketika penyerang dapat menjalankan perintah pada sistem dari jarak jauh.
Risikonya menjadi perhatian karena serangan berpotensi dilakukan tanpa autentikasi. Artinya, penyerang tidak harus memiliki akun yang sah untuk mencoba memanfaatkan kerentanan tersebut.
Dua Kerentanan PHP2Shell dan Cara Kerjanya
Meskipun disebut dengan satu nama, PHP2Shell mencakup dua kerentanan dengan mekanisme yang berbeda.
CVE-2026-109618: Kesalahan Penanganan Kondisi Kehabisan Memori
Kerentanan pertama berkaitan dengan kondisi out-of-memory (OOM), yaitu ketika proses membutuhkan memori, tetapi alokasi memori tidak dapat dipenuhi sebagaimana mestinya.
Menurut advisori resmi PHP, kondisi tersebut dapat mengganggu proses internal PHP ketika sebagian data permintaan belum selesai diinisialisasi. Saat sistem melakukan pembersihan setelah terjadi kesalahan, data yang belum berada dalam kondisi valid dapat diperlakukan seolah-olah sudah valid.
Kesalahan dalam penanganan ini berpotensi menyebabkan kerusakan memori (memory corruption). Dalam keadaan tertentu, kerusakan tersebut dapat dimanfaatkan untuk menjalankan perintah dari jarak jauh pada server.
CVE-2026-109619: Penggunaan Status Internal yang Sudah Tidak Valid
Kerentanan kedua berkaitan dengan status internal yang masih digunakan meskipun memori yang mendukungnya telah dilepaskan. Kondisi ini dikenal sebagai use-after-free.
Sederhananya, bayangkan sebuah catatan yang sudah dihapus dari tempat penyimpanan, tetapi sistem masih menggunakan petunjuk lama untuk mengaksesnya. Petunjuk tersebut tidak lagi merujuk pada data yang semestinya sehingga dapat memicu kesalahan ketika digunakan kembali.
Dalam PHP, status internal yang seharusnya sudah tidak digunakan dapat tetap tersimpan dan kemudian diakses sebelum diinisialisasi ulang sebagaimana mestinya. Kondisi ini berpotensi menyebabkan kerusakan memori dan, dalam keadaan tertentu, memungkinkan penyerang menjalankan perintah dari jarak jauh.
Bagaimana PHP2Shell Berpotensi Memicu Serangan?
Untuk memahami cara kerja kerentanan ini, perlu diketahui bahwa server PHP memproses permintaan yang dikirimkan oleh browser atau aplikasi pengguna melalui HTTP. Dalam proses tersebut, PHP mengelola data dan memori untuk menjalankan fungsi aplikasi.
Secara sederhana, mekanisme risiko PHP2Shell dapat dipahami melalui tahapan berikut:
Server menerima permintaan. Pengguna atau pihak lain mengirimkan permintaan HTTP ke layanan yang menggunakan PHP.
PHP memproses permintaan. Sistem menjalankan proses internal dan mengelola memori yang dibutuhkan.
Terjadi kesalahan dalam proses internal. Masalah dapat berkaitan dengan penanganan kehabisan memori atau penggunaan status internal yang sudah tidak valid.
Memori berpotensi mengalami kerusakan. Kesalahan dalam proses internal dapat menyebabkan PHP menggunakan data atau status yang tidak semestinya.
Muncul risiko eksekusi perintah. Dalam kondisi tertentu, penyerang dapat memanfaatkan kerusakan tersebut untuk menjalankan perintah pada server tanpa autentikasi.
Tahapan tersebut merupakan gambaran umum, bukan berarti setiap permintaan HTTP akan memicu serangan. Keberhasilan eksploitasi bergantung pada kondisi dan lingkungan PHP yang digunakan. Namun, kemungkinan eksekusi perintah dari jarak jauh membuat kedua kerentanan ini perlu mendapat perhatian serius.
Potensi Dampak PHP2Shell terhadap Keamanan Website
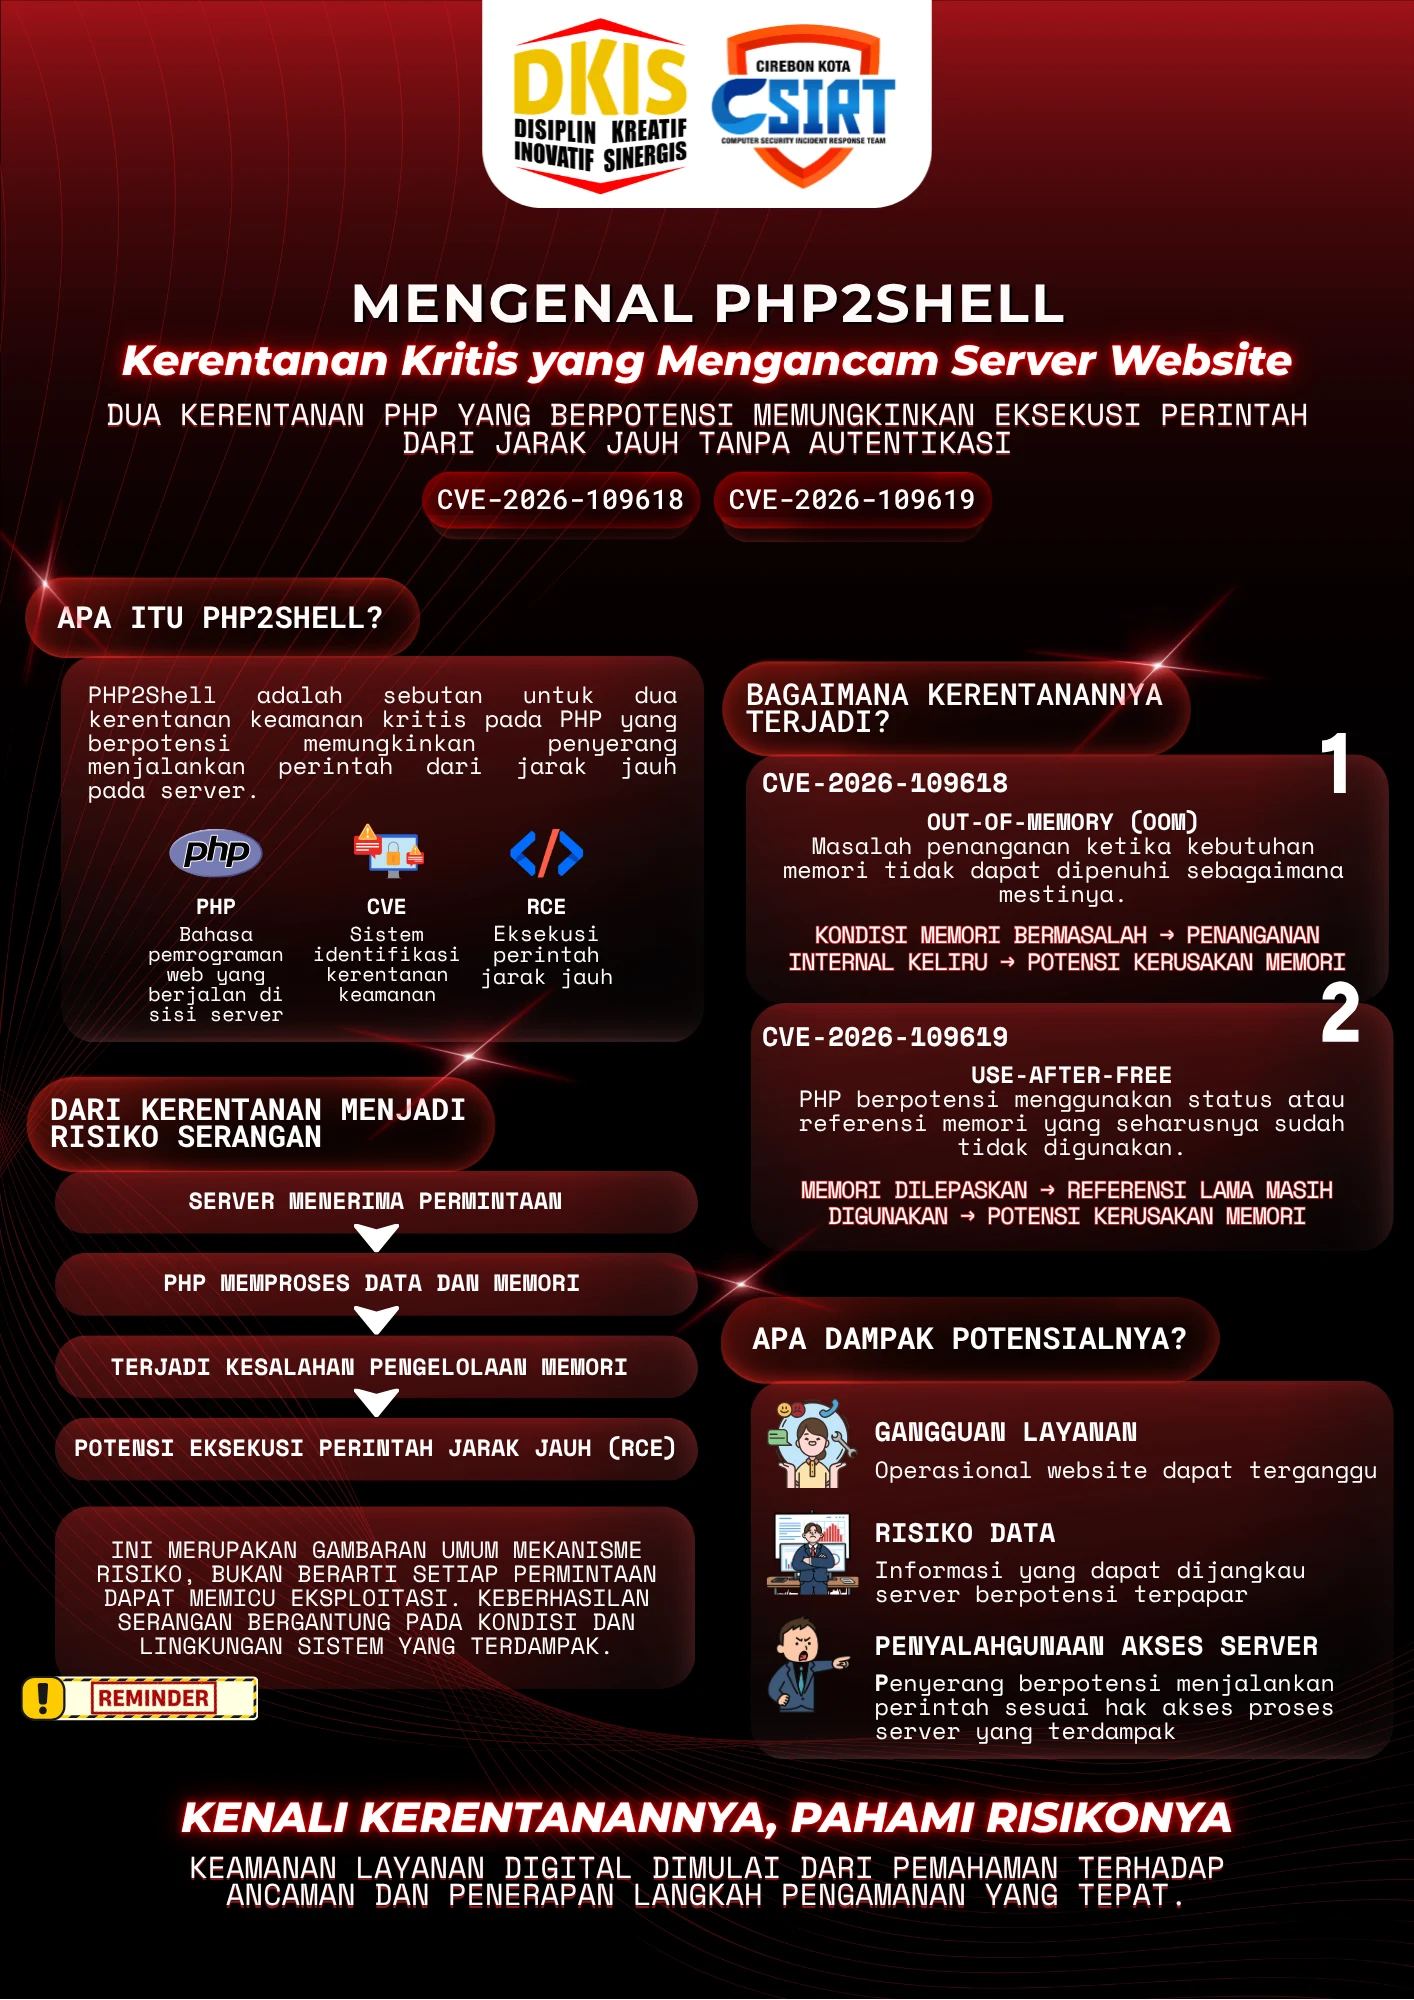
Kerentanan pada komponen server dapat berdampak lebih luas daripada sekadar gangguan tampilan website. Apabila berhasil dieksploitasi, RCE dapat memungkinkan penyerang menjalankan perintah sesuai dengan hak akses yang dimiliki proses server yang terdampak.
Dampak yang mungkin terjadi antara lain gangguan operasional layanan, perubahan pada komponen website, akses terhadap informasi yang dapat dijangkau oleh proses server, atau penyalahgunaan server untuk aktivitas lain. Besarnya dampak bergantung pada konfigurasi sistem, hak akses, dan sumber daya yang dapat dijangkau.
Dampak tersebut merupakan potensi risiko, bukan bukti bahwa semua server PHP telah diserang atau seluruh data pada server pasti dapat diakses. Meski begitu, kerentanan yang memungkinkan eksekusi perintah tanpa autentikasi tetap menjadi ancaman serius bagi keamanan layanan digital.
Lingkungan PHP yang Terdampak dan Versi Perbaikan
PHP2Shell perlu menjadi perhatian pengelola sistem yang menggunakan PHP untuk melayani permintaan web. Berdasarkan advisori resmi PHP, lingkungan yang perlu diperhatikan mencakup PHP-FPM, Apache dengan mod_php, php-cgi, FrankenPHP, dan LiteSpeed.
Versi PHP yang terdampak dan versi perbaikan yang perlu diperhatikan adalah sebagai berikut:
Versi PHP yang digunakan | Versi yang telah diperbaiki |
PHP 8.5 sebelum 8.5.12 | PHP 8.5.12 |
PHP 8.4 sebelum 8.4.27 | PHP 8.4.27 |
PHP 8.3 sebelum 8.3.36 | PHP 8.3.36 |
PHP 8.2 sebelum 8.2.35 | PHP 8.2.35 |
PHP 8.1 dan versi yang lebih lama juga perlu diperhatikan karena sudah tidak menerima pembaruan keamanan langsung dari proyek PHP. Beberapa penyedia distribusi sistem operasi mungkin menyediakan perbaikan keamanan tersendiri. Karena itu, pengelola sistem perlu memeriksa informasi dari penyedia masing-masing atau beralih ke versi PHP yang masih didukung.
Informasi mengenai versi yang terdampak penting bagi pengelola website, administrator server, tenaga teknis, dan penyedia layanan hosting. Mereka perlu memeriksa versi PHP yang digunakan untuk mengetahui apakah sistem memerlukan pembaruan keamanan. Hal ini berlaku bagi berbagai organisasi yang menggunakan PHP, termasuk instansi pemerintah dan pengelola layanan digital lainnya.
Imbauan Keamanan bagi Perangkat Daerah Kota Cirebon
Mengingat risiko keamanan yang ditimbulkan oleh PHP2Shell, CirebonKota-CSIRT (Computer Security Incident Response Team) mengimbau seluruh perangkat daerah di lingkungan Pemerintah Kota Cirebon yang menggunakan PHP pada website atau aplikasi layanan digital untuk segera memeriksa versi PHP yang digunakan dan memperbaruinya ke versi yang telah mendapatkan perbaikan keamanan. Langkah ini diperlukan untuk mengurangi risiko eksploitasi kerentanan serta menjaga keamanan dan keberlangsungan layanan digital pemerintah.
Pembaruan perlu dilakukan dengan memperhatikan versi PHP yang digunakan dan rekomendasi keamanan resmi. Perangkat daerah juga perlu berkoordinasi dengan pengelola website, administrator server, atau tenaga teknis yang bertanggung jawab agar proses pembaruan dilakukan secara tepat.
Pentingnya Pembaruan untuk Menjaga Keamanan Layanan Digital
PHP2Shell menunjukkan bahwa kerentanan keamanan dapat berasal dari proses internal sebuah teknologi, termasuk pengelolaan memori yang tidak berjalan sebagaimana mestinya. Dua kerentanan yang teridentifikasi sebagai CVE-2026-109618 dan CVE-2026-109619 memiliki mekanisme berbeda, tetapi keduanya berpotensi memungkinkan eksekusi perintah dari jarak jauh tanpa autentikasi.
Memahami jenis kerentanan, cara kerjanya, dan versi yang terdampak merupakan langkah awal dalam meningkatkan kesadaran keamanan digital. Oleh karena itu, pengelola sistem perlu memperhatikan imbauan pembaruan keamanan dan merujuk pada informasi resmi agar layanan digital tetap terlindungi.
Referensi:
PHP. (2026, 21 Oktober). Security advisory: Critical remote code execution vulnerabilities, update now. https://www.php.net/archive/2026.php#2026-10-21-5
Kementerian Komunikasi dan Digital Republik Indonesia. (2026, 22 Oktober). Imbauan Pengendalian Keamanan, Surat Nomor B-847/DT.01.10/10/2026.
National Cyber Security Centre. (2026, 21 Oktober). Critical security issue affecting PHP. https://www.ncsc.gov.uk/news/critical-security-issue-affecting-php
Olah Data dan Olah Grafis: Alodia Fayi Indrastoto (Mahasiswa Magang Institut Prima Bangsa Cirebon)
Pembimbing: Aris Saefullah
Penyunting: Elsi Yuliyanti
Program Pembimbingan Magang dan PKL
Dinas Komunikasi, Informatika dan Statistik Kota Cirebon
Jalan Dr. Sudarsono No. 40, Kota Cirebon, 45134
https://dkis.cirebonkota.go.id
Instagram: @dkiskotacirebon @pemdakotacrb @ppidlapor.cirebonkota